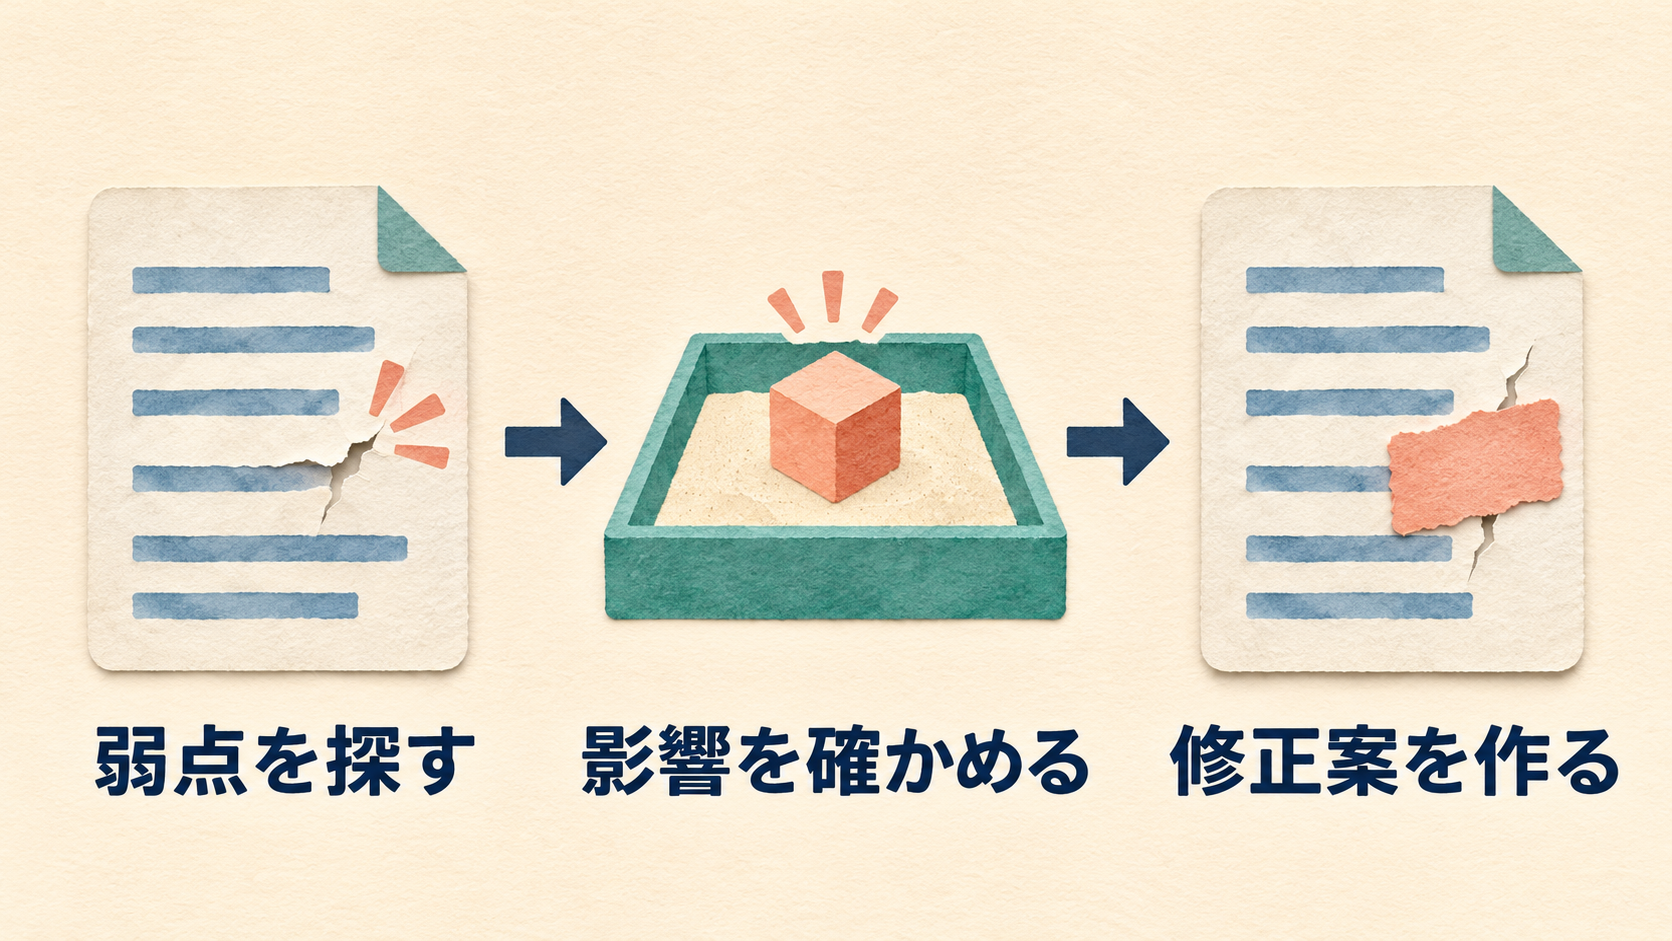
ブラウザーの更新通知が届く前に、開発元はソフトウェアの弱点を見つけ、影響を確かめ、修正を配布しています。OpenAIが2026年11月5日に発表したGPT-6 Cyberは、このうち発見から修正案の作成までを支援するセキュリティ研究向けのAIモデルです。
発表では、Firefoxで見つかった未報告の弱点と、Linuxの弱点が実際に悪用できるかを検証した事例が紹介されました。ここでは、AIが担う工程と、修正を届ける側の仕事を分けて見ていきます。OpenAIの発表
GPT-6 Cyberは何をするモデル?
GPT-6 Astraをベースに、許可された範囲内でのセキュリティ調査に向けて追加の訓練を行ったモデルです。脆弱性とは、想定外の操作や情報の読み取りを許してしまうソフトウェアの弱点のこと。疑わしい箇所を見つけたら、隔離された環境で問題を再現し、どんな条件で影響が出るかを確認します。
たとえば、一般ユーザー向けの機能で管理者だけができる操作が通ってしまう疑いがあれば、まず許可された検証環境でそれを確かめます。再現できれば、開発元が原因を調べて優先度を判断する材料になります。AIは修正案の作成も支援できますが、案を採用するか、既存機能が壊れないか、どの版で配布するかは開発元が確認して決めます。
調査には、対象の範囲を守ることも欠かせません。OpenAIは、対象以外のサービスにも触れられる試験環境で、モデルが範囲外のサービスを悪用せずに作業できるかを評価しました。検証対象を明示し、アクセス先を制限した環境を用意する理由は、調査が別のシステムに影響するのを防ぐためです。モデルの安全性評価資料
FirefoxとLinuxでは何が見つかった?
Firefox:OpenAIによると、GPT-6 Cyberは、Mozillaが重大度「高」と分類した未報告の脆弱性81件について、証拠と再現テストを作成しました。Mozillaの告知では、Firefox 159で修正した項目と報告者を確認でき、OpenAIの担当者が報告者として記載された項目もあります。この告知にはほかの報告者の修正も含まれます。Mozillaの修正告知
Linux:OpenAIは、Linuxカーネルで1,724件の弱点を再現し、そのうち948件で、本来より強い権限を得られることを示す実証コードを作ったと報告しています。948は悪用可能性を示した件数です。配布済みの修正の数や、実際に攻撃を受けた件数とは区別して読む必要があります。OpenAIのLinux調査報告
サイト運営者にできること
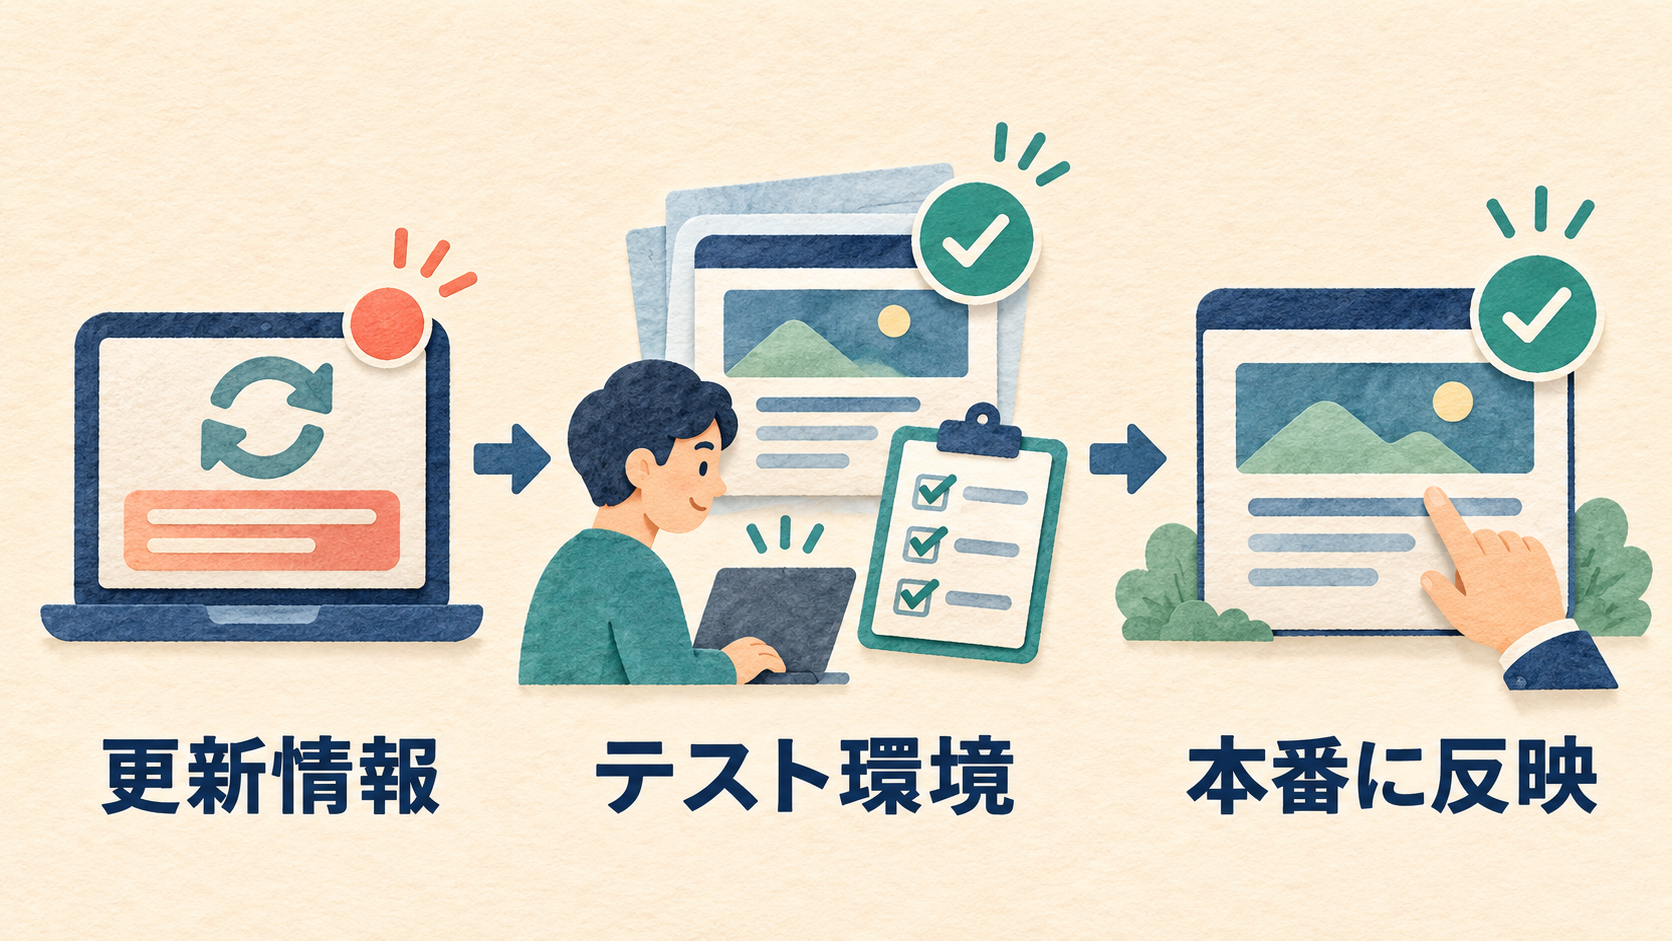
WordPressを運営する人にとっては、開発元から届く修正をどう取り込むかが身近な話です。たとえば、利用中のプラグインにセキュリティ更新が出たら、開発元の告知で対象バージョンを確認します。該当する場合は、バックアップを取り、可能なら本番のコピーで更新して、ログインやフォーム、予約投稿などサイトに欠かせない機能を確かめてから反映します。
弱点が見つかったというニュースと、自分のサイトに修正が適用されたという事実の間には、いくつかの工程があります。普段から使っているテーマやプラグイン、更新情報の確認先、動作確認する機能をメモしておくと、急ぎの修正が出たときに判断しやすくなります。
利用できる人と、数字を読むときの注意点
発表時点のGPT-6 Cyberは、承認済みのDaybreak Redの一部顧客がAPIとCodexから利用できます。Codexを普段使っていれば自動的に利用できるわけではありません。一般向けの料金や、日本の個人利用者向けの提供時期は、この発表では確認できません。
OpenAIは、特定の試験で運用時の安全指示を加えた場合、範囲外のサービスを悪用しなかった割合を100%と報告しています。これはその試験条件での結果です。実際に使う組織では、モデルの判断に加え、接続先の制限や人による確認が引き続き必要です。
まとめ
GPT-6 Cyberの事例では、AIが弱点を指摘するだけでなく、再現テストや修正案の作成まで支援しました。利用者にとって成果が届くのは、開発元が修正を確認して配布し、更新が手元の環境に適用されたときです。ニュースを追うときも、発見・検証・配布・適用のどこまで進んだのかを見ると、取るべき対応が分かります。